;)
;)
;)



 이미지 확대보기
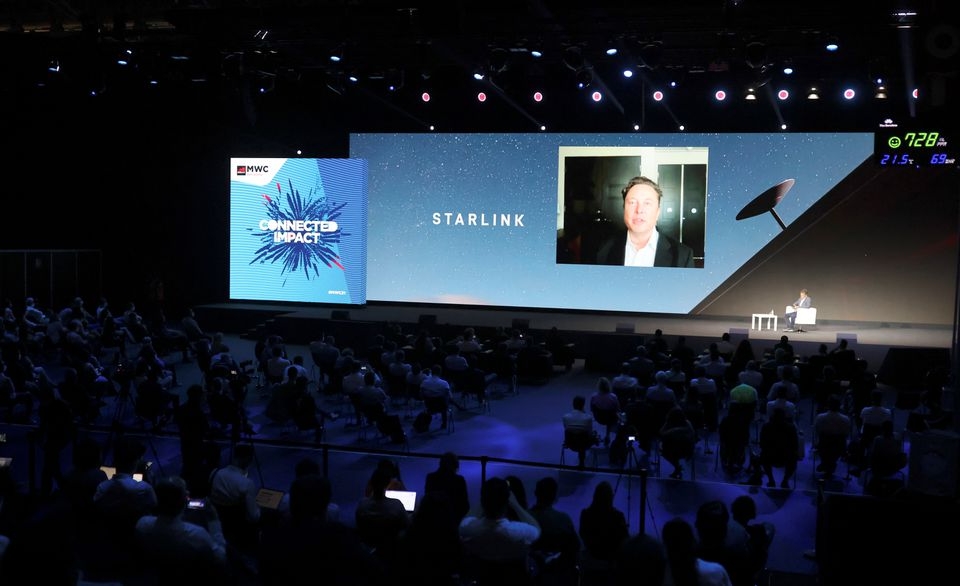
일론머스크 스페이스X(SpaceX)는 신뢰할 수 있는 연구원들이 비파괴적인 방식으로 위성 인터넷 네트워크인 스타링크(Starlink)의 해킹을 환영한다고 발표했다. 또한 버그를 발견하면, 최대 2만5000의 보상금이 지불될 것이라고 비즈니스 인사이더 등 외신이 22일(현지시간) 보도했다.
최근 벨기에의 한 보안연구원인 레너트 바우터스(Lenert Wouters)가 단돈 25달러의 비용으로 구축한 장치를 사용해 스타링크의 네크워크와 통신링크를 해킹해 전체 시스템을 자유롭게 탐색했다는 보도되면서 화제가 되기도 하였다. 바우터스는 스페이스X의 버그 바운티 프로그램의 일환으로 테스트 되었으며, 이 프로그램을 통해 Starlink 네트워크의 잠재적인 취약점을 발견할 수 있었다고 말했다.
이에 대해 스페이스X측은 ‘이 공격은 기술적으로 훌륭했으며 이러한 유형의 공격이 우리 시스템 중 처음으로 인식되었다’고 밝히면서 바우터스의 독점 회로 기판을 사용한 해킹은 스타링크 사용자를 걱정하거나 위성에 직접적인 영향을 미치지 않았다고 덧붙였다.
또한 스페이스X는 엔지니어들이 서비스와 보안을 개선하기 위해 스타링크를 지속적으로 해킹하고 있다고 밝히면서 Starlink를 보호하고자 하는 보안 연구원을 환영한다고 입장을 보였다. 그들이 버그 팀에 합류하거나 버그 바운티 프로그램에 참여, 좋은 성과에 기여하기를 희망한다고 전했다.
SpaceX는 이런 취약점을 발견하고 신고하면 재정적 보상을 제공한다. SpaceX의 버그 바운티 프로그램 웹 사이트에 따르면 Starlink의 비파괴 테스트를 수행하고 취약점을 발견한 연구원에게 $100에서 최대 $25,000까지 보상한다고 밝히고 있다.
이 사이트에는 Starlink의 중요한 보안 문제를 보고 한 32명의 연구원이 나열되어 있다. 그들의 지난 3개월 동안의 평균 보상액은 973달러이다.
사용자에 대한 서비스, 대규모 인프라에 대한 물리적 공격 및 이메일 스푸핑을 방해하는 테스트는 이 범주에 포함되지 않는다.
이 일로 바우터스는 스페이스X 버그 헌팅 명예의 전당에 입성해 현재 2위를 차지해 상금을 받았을 것으로 추정된다. 상금의 금액은 공개되지 않았다고 언론 매체는 전했다.